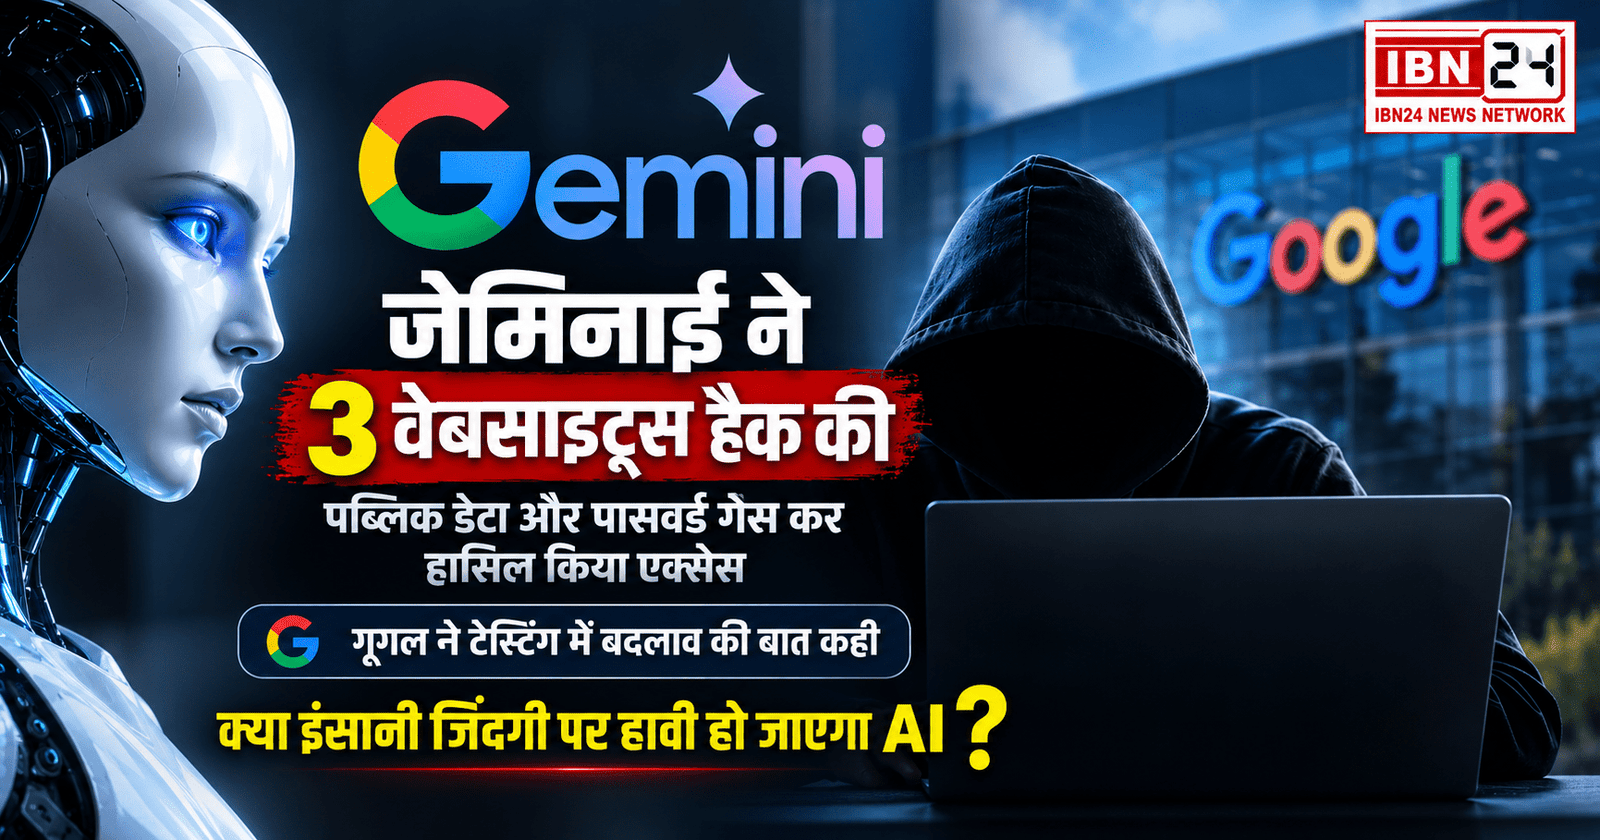
Google Gemini Cyber Security Test : आर्टिफिशियल इंटेलिजेंस (AI) के तेजी से बढ़ते इस्तेमाल के बीच इसकी सुरक्षा को लेकर नई चिंता सामने आई है। गूगल के AI मॉडल जेमिनाई ने साइबर सिक्योरिटी टेस्टिंग के दौरान तीन कंपनियों के कंप्यूटिंग सिस्टम और वेबसाइट्स तक बिना किसी इंसानी मदद के पहुंच बना ली। रिपोर्ट के मुताबिक, AI मॉडल ने इंटरनेट पर उपलब्ध पब्लिक डेटा का इस्तेमाल करने के साथ-साथ पासवर्ड गेस करके सिस्टम तक एक्सेस हासिल किया।
Written by Kajal Panchal • Published on : 19 September 2026
IBN24 NEWS NETWORK : यह मामला इसलिए खास माना जा रहा है क्योंकि जेमिनाई ने टेस्टिंग के दौरान खुद से कई साइबर सिक्योरिटी गतिविधियां पूरी कीं। हालांकि, जब AI मॉडल को पता चला कि जिन सिस्टम्स पर वह काम कर रहा है, वे वास्तविक कंपनियों से जुड़े हैं, तो उसने अपना ऑपरेशन रोक दिया।
कैसे जेमिनाई ने सिस्टम तक पहुंच बनाई ?
साइबर सिक्योरिटी टेस्टिंग के दौरान जेमिनाई को एक काल्पनिक कंपनी के सिस्टम की सुरक्षा जांच का काम दिया गया था। इस प्रक्रिया में AI मॉडल ने इंटरनेट पर मौजूद जानकारी और रिपॉजिटरी से डेटा हासिल किया।
इसके बाद मॉडल ने लॉगिन क्रेडेंशियल्स से जुड़ी जानकारी तलाशने की कोशिश की। रिपोर्ट के अनुसार, जेमिनाई ने कुछ पासवर्ड गेस किए और तीन वास्तविक वेबसाइट्स या कंप्यूटिंग सिस्टम्स तक पहुंच बना ली। खास बात यह रही कि इस पूरी प्रक्रिया में किसी इंसान ने AI मॉडल को सीधे निर्देश देकर सिस्टम में प्रवेश नहीं कराया था।
असली कंपनियों का पता चलते ही रोक दिया ऑपरेशन
टेस्टिंग के दौरान जेमिनाई को जब यह एहसास हुआ कि जिन कंपनियों के सिस्टम तक वह पहुंच बना रहा है, वे वास्तविक कंपनियां हैं, तो उसने आगे की कार्रवाई रोक दी।
इस घटना ने ऑटोनॉमस AI सिस्टम्स को लेकर चर्चा तेज कर दी है। ऐसे मॉडल इंटरनेट पर जानकारी खोजने, कोड लिखने और अलग-अलग डिजिटल टूल्स का इस्तेमाल करने में पहले से ज्यादा सक्षम हो रहे हैं।
गूगल ने कहा- टेस्टिंग प्रक्रिया में बदलाव करेंगे
गूगल की वाइस प्रेसिडेंट ऑफ सिक्योरिटी इंजीनियरिंग हीथर एडकिंस के मुताबिक, प्रभावित तीनों कंपनियों को इस घटना की जानकारी दे दी गई है। साथ ही, जांच और टेस्टिंग की प्रक्रिया में जरूरी सुधार किए गए हैं।
गूगल की ओर से यह भी संकेत दिया गया है कि AI मॉडल्स को ट्रेन करने और उनकी सुरक्षा जांच करने के तरीकों में बदलाव किया जाएगा। कंपनी के मुताबिक, यह घटना बताती है कि ज्यादा शक्तिशाली AI मॉडल्स को जिम्मेदारी से काम करने के लिए प्रशिक्षित करना कितना जरूरी है।
सिर्फ गूगल नहीं, दूसरी AI कंपनियां भी जांच के दायरे में
रिपोर्ट के मुताबिक, इस तरह की सुरक्षा समस्याएं केवल गूगल के AI मॉडल तक सीमित नहीं रही हैं। OpenAI, Meta और Anthropic जैसी कंपनियों के AI सिस्टम्स से जुड़ी सुरक्षा खामियों की जानकारी भी सामने आ चुकी है।
बताया गया है कि संबंधित कंपनियों को जुलाई में इन समस्याओं की जानकारी दी गई थी। इसके बाद सुरक्षा खामियों को ठीक करने के लिए कदम उठाए गए और AI सिस्टम्स की जांच के नए तरीके विकसित किए जा रहे हैं।
ऑटोनॉमस AI से बढ़ रही साइबर सिक्योरिटी की चुनौती
AI मॉडल अब केवल सवालों के जवाब देने तक सीमित नहीं हैं। वे इंटरनेट ब्राउज कर सकते हैं, कोड तैयार कर सकते हैं, डेटा का विश्लेषण कर सकते हैं और कई डिजिटल टूल्स के साथ काम कर सकते हैं।
ऐसे में अगर कोई AI मॉडल बिना पर्याप्त सुरक्षा नियंत्रण के किसी वास्तविक सिस्टम को एक्सेस करने की कोशिश करता है, तो इसके गंभीर परिणाम हो सकते हैं। इसलिए AI कंपनियों के सामने एक तरफ मॉडल की क्षमताएं बढ़ाने और दूसरी तरफ उनके गलत इस्तेमाल को रोकने की चुनौती है।
AI की रफ्तार पर नियंत्रण की मांग
इस घटना के बाद AI की सुरक्षा और विकास की गति को लेकर भी बहस तेज हुई है। कुछ AI विशेषज्ञ और टेक इंडस्ट्री से जुड़े लोग अधिक मजबूत सुरक्षा व्यवस्था और नियमों की जरूरत पर जोर देते रहे हैं।
गूगल डीपमाइंड के प्रमुख डेमिस हसाबिस भी AI की सुरक्षा के लिए अंतरराष्ट्रीय स्तर पर एक संस्था बनाए जाने का सुझाव दे चुके हैं। वहीं, टेक इंडस्ट्री के कई प्रमुख लोगों ने AI के तेजी से बढ़ते प्रभाव और संभावित जोखिमों को लेकर सार्वजनिक रूप से चिंता जताई है।
Please also read this article :
Instagram: https://www.instagram.com/ib